La ventana entre el parche y la actualización es cuando te atacan
Octubre rompió el récord: Microsoft parcheó 1.413 vulnerabilidades en un solo martes, con 3 zero-days y una ya explotada. Y no es solo Microsoft: Atlassian (Jira y Confluence) trae una falla de severidad 9.3, y BeyondTrust fue atacado antes de que existiera el parche.
Qué significa un Patch Tuesday como este
Cada segundo martes del mes Microsoft publica su lote de parches; lo habitual es que se mida en decenas de vulnerabilidades. Cuando la cifra pasa de mil en un solo día, la pregunta deja de ser “¿actualizo?” y pasa a ser “¿por dónde empiezo?”. La respuesta es siempre la misma: primero lo que ya se está explotando.
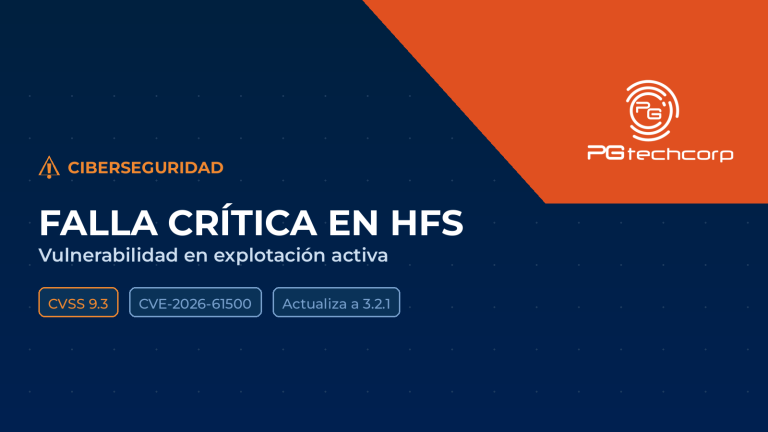
Este mes eso incluye los tres zero-days del lote, la falla 9.3 de Atlassian y el caso de BeyondTrust, donde el ataque llegó antes que el parche. El resto no es ruido: una vulnerabilidad de ejecución remota en un servidor sin actualizar puede terminar en ransomware en cuestión de días.
La ventana entre el parche y tu actualización
La lección no es “actualiza”. Es que entre el día que sale el parche y el día en que tu empresa lo aplica hay una ventana, y por ahí se entra. En una pyme sin actualización gestionada, esa ventana se mide en semanas; con parcheo programado y monitoreo, en horas.
Hay tres razones por las que esa ventana se estira: nadie tiene el inventario completo de equipos y versiones, los reinicios se posponen para no interrumpir la operación, y no hay quien confirme que el parche realmente quedó aplicado. Las tres se resuelven con proceso, no con más herramientas.
Cómo se cierra en la práctica
Un esquema que funciona en empresas de 5 a 30 colaboradores tiene cuatro piezas:
- Inventario vivo de equipos, sistemas operativos y versiones del software crítico.
- Parcheo programado fuera de horario, con ventana de reinicio acordada y registro de lo aplicado.
- Monitoreo de intentos de explotación mientras el parche no está: la ventana existe, pero se puede vigilar.
- Respaldo probado, porque un parche que falla también es un riesgo y hay que poder volver atrás.
Con esas cuatro piezas la ventana deja de medirse en semanas. Sin ellas, cada mes trae el mismo problema con un número distinto.
Qué revisar esta semana
- ¿Cuántos equipos llevan más de 30 días sin actualizar?
- ¿Quién aplica los parches y en qué horario?
- ¿Hay monitoreo para detectar intentos de explotación mientras el parche no está?
¿Quieres saber dónde estás parado? Escríbenos por WhatsApp y lo revisamos juntos.
Fuente: Microsoft Security Update Guide (Patch Tuesday de octubre 2026); The Hacker News, 16-oct-2026; TechJack, 19-oct-2026.